Failles Linux : l'IA en a trouvé 948, faut-il s'inquiéter ?
1 136 euros. C'est le coût moyen de chacune des failles Linux trouvées, exploitées et documentées par le pipeline d'intelligence artificielle qu'OpenAI a dévoilé le 4 novembre 2026. En une seule campagne, ce système autonome a validé 948 failles Linux exploitables, toutes de type élévation de privilèges, chacune accompagnée d'un correctif candidat, pour une facture totale d'environ 1,08 million d'euros en crédits d'API. Le chiffre impressionne, mais il raconte surtout un basculement : la découverte de vulnérabilités vient de passer du statut d'artisanat à celui de ligne budgétaire. Pour toute entreprise qui héberge un site, une boutique ou une application, la question n'est plus de savoir si les failles seront trouvées, mais à quelle vitesse vous saurez les refermer.
-

- Dernière modification
5 novembre 2026 - 9 minutes de lecture
Que contient exactement l'annonce d'OpenAI du 4 novembre 2026 ?
OpenAI a publié le 4 novembre 2026 un rapport intitulé « A thousand fewer paths to root », qui décrit une campagne automatisée de recherche de failles menée sur le noyau Linux, le cœur du système d'exploitation qui fait tourner la grande majorité des serveurs web dans le monde. Le résultat annoncé : 948 failles Linux uniques exploitables en élévation de privilèges, c'est-à-dire 948 manières différentes, pour un simple utilisateur connecté à la machine, d'obtenir les droits d'administrateur complet.
La campagne elle-même a eu lieu à la mi-octobre 2026, selon GBHackers, et n'a été rendue publique que trois semaines plus tard. OpenAI n'a pas nommé le modèle utilisé : les publications parlent d'un « modèle de cybersécurité à venir », un prototype. Un travail antérieur du même programme s'appuyait sur GPT-5.5 Cyber.
Le périmètre audité est précis et il est utile de le garder en tête avant de paniquer : environ 2,8 millions de lignes de code, soit à peu près 7 % du noyau, réparties en 5 034 cibles d'audit. Les 948 failles Linux annoncées proviennent donc d'une fraction du code, pas de l'intégralité du noyau.
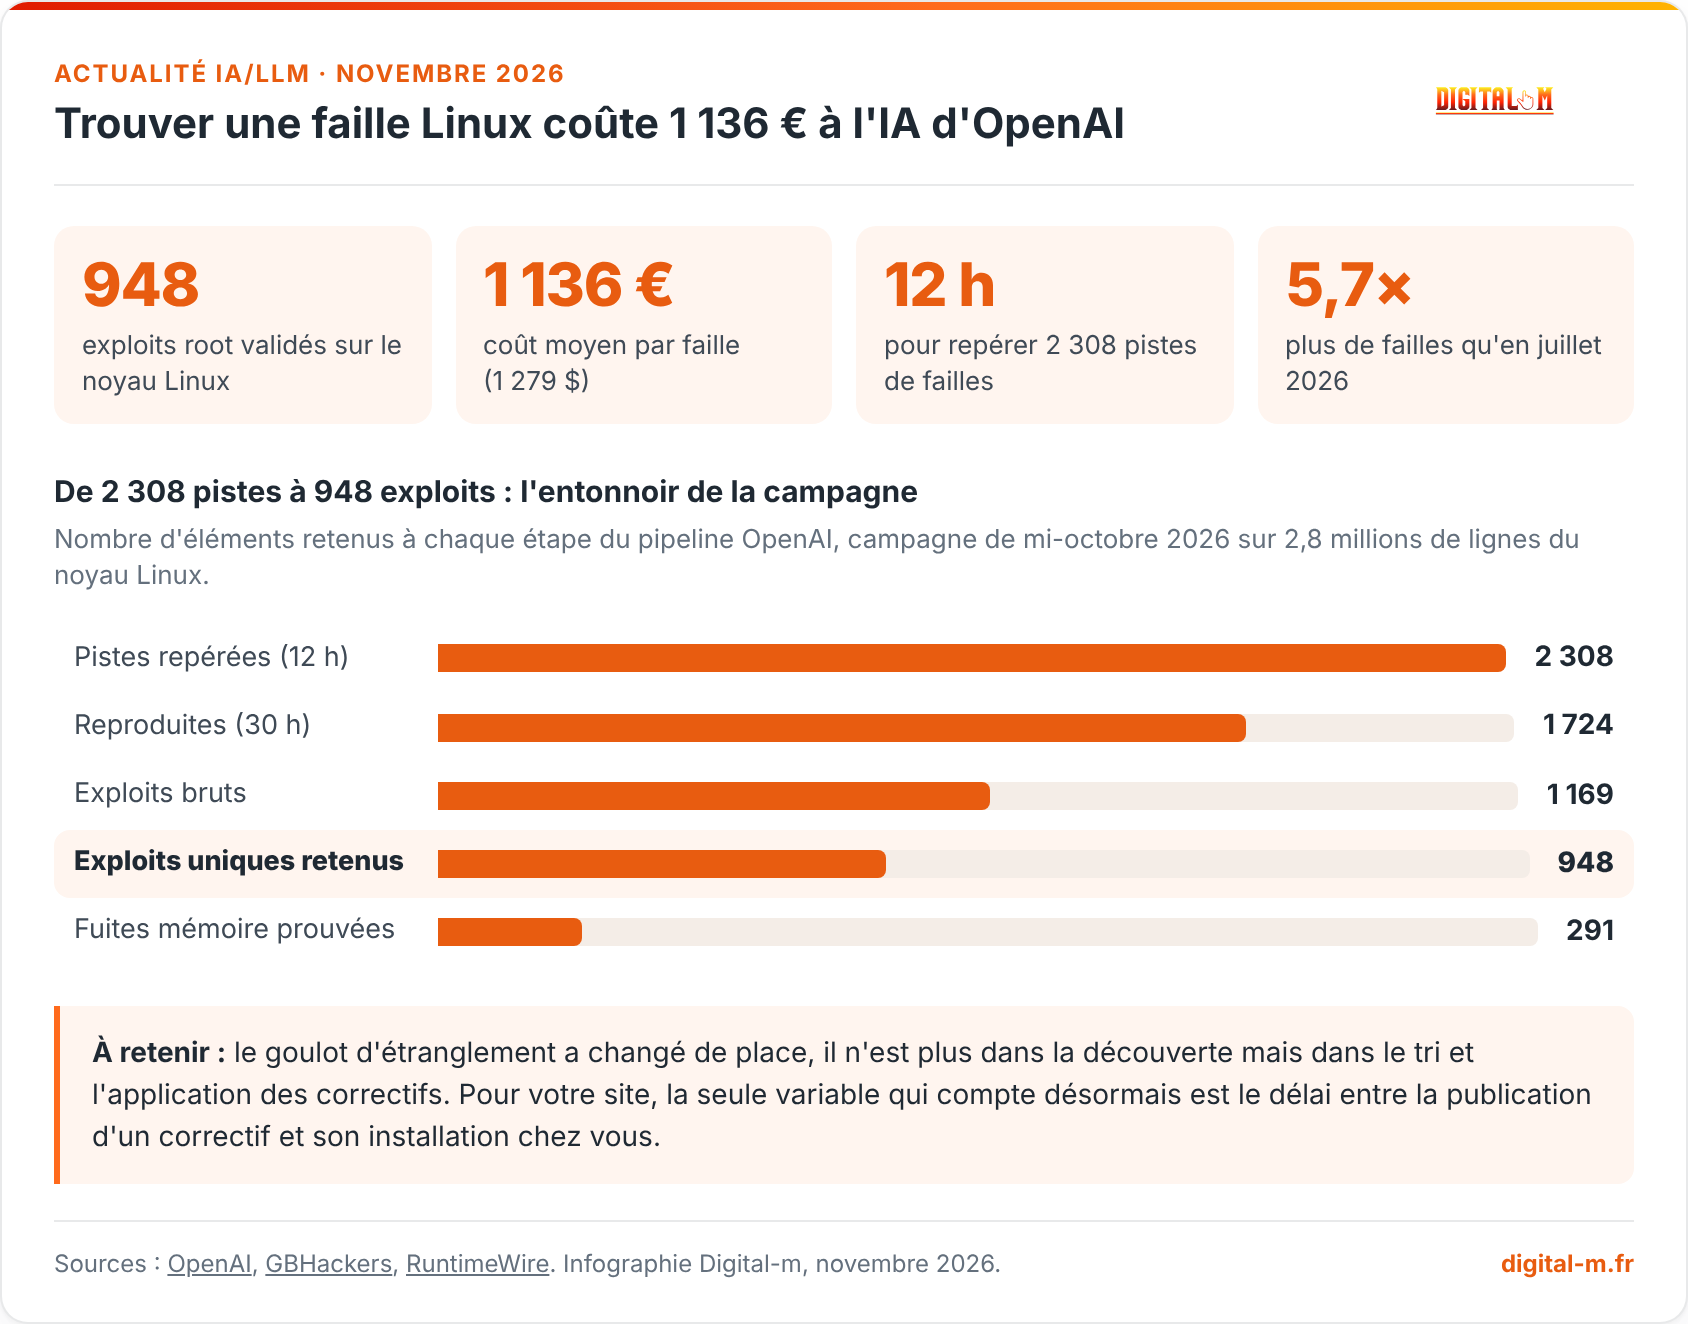
- 2 308 pistes de failles : repérées par les agents d'analyse en 12 heures seulement.
- 1 724 reproduites : soit 74,7 % des pistes, confirmées en machine en 30 heures, dans une machine virtuelle instrumentée.
- 1 169 exploits bruts : obtenus à l'étape suivante, puis ramenés à 948 après élimination des variantes d'une même faille.
- 291 preuves de fuite mémoire : des démonstrations de divulgation d'information, distinctes des 948 exploits root.
- Au moins 10 techniques inédites : des méthodes d'exploitation jamais documentées, dont OpenAI a volontairement tu les détails.
Pour mesurer le saut, la comparaison la plus parlante est interne à OpenAI : une campagne menée en juillet 2026 avec un modèle GPT-5.6 avait trouvé 166 failles du même type. En trois mois, et malgré le durcissement continu du noyau, le rendement a été multiplié par 5,7. C'est exactement le genre de courbe dont nous parlions à propos de l'auto-amélioration récursive des systèmes d'IA.
Horizon GEO • La newsletter
Ne ratez plus une sortie de modèle
Chaque semaine, l’actualité IA et LLM qui compte vraiment : nouveaux modèles, prix, benchmarks, et ce que ça change pour votre visibilité en ligne.
1 e-mail par semaine • Désinscription en 1 clic
Combien coûte désormais la découverte d'une faille Linux ?
Le tarif des failles Linux tient désormais en un chiffre : 1 136 euros pièce (1 279 dollars), correctif candidat inclus. La facture totale de la campagne s'élève à 1 213 430 dollars de crédits d'API, soit environ 1 077 500 euros au taux du 5 novembre 2026 (1 euro pour 1,126 dollar). La phase d'exploitation à elle seule a consommé 775 929 dollars, environ 689 000 euros.
Détail intéressant pour qui veut comprendre l'économie du procédé : une tentative réussie coûte en moyenne 360 dollars, soit environ 320 euros. Ce sont les 69 échecs qui pèsent, notamment sur les failles de type « race condition » (conflit d'accès simultané à une même ressource), beaucoup plus coûteuses à exploiter de façon fiable.
OpenAI met ce coût en regard des primes de chasse aux bugs. Aux tarifs de concours comme Pwn2Own (environ 17 800 euros par faille) ou TyphoonPWN (environ 62 200 euros), les 948 failles Linux représenteraient une valeur théorique de 16,8 à 58,9 millions d'euros, soit 16 à 55 fois le coût réel. Cette estimation vient de l'éditeur lui-même, elle n'a pas été validée par un tiers indépendant, et aucune prime n'a évidemment été versée ici.
Une seconde campagne, menée sur kernelCTF, un noyau volontairement durci, donne l'ordre de grandeur inverse : 112 heures de calcul, environ 29 200 euros, et 21 exploits seulement. Le durcissement coûte cher à l'attaquant, et c'est précisément ce qu'il faut retenir.
Trouver une faille Linux coûte 1 136 € à l'IA d'OpenAI

- 948 exploits root validés sur le noyau Linux
- 1 136 € coût moyen par faille (1 279 $)
- 12 h pour repérer 2 308 pistes de failles
- 5,7× plus de failles qu'en juillet 2026
De 2 308 pistes à 948 exploits : l'entonnoir de la campagne
Nombre d'éléments retenus à chaque étape du pipeline OpenAI, campagne de mi-octobre 2026 sur 2,8 millions de lignes du noyau Linux.
À retenir : le goulot d'étranglement a changé de place, il n'est plus dans la découverte mais dans le tri et l'application des correctifs. Pour votre site, la seule variable qui compte désormais est le délai entre la publication d'un correctif et son installation chez vous.
Télécharger l'infographie (PNG)
Pourquoi 948 exploits ne font pas 948 correctifs
C'est la nuance que la plupart des reprises ont gommée : les 948 failles Linux annoncées ne sont pas 948 trous déjà bouchés dans le noyau. Ce sont 948 exploits validés, accompagnés chacun d'un correctif candidat, c'est-à-dire d'une proposition de patch qui doit encore être relue, testée et acceptée par un mainteneur humain.
L'état de la divulgation responsable, tel que rapporté par GBHackers, donne la mesure du travail restant. Pendant la campagne, les mainteneurs ont traité 61 de ces failles par leurs propres moyens, 43 avaient un correctif en préparation, et 299 faisaient déjà l'objet d'une discussion publique. Autrement dit, une partie significative de ces « découvertes » était déjà connue de la communauté. Chaque signalement passe par une validation de Trail of Bits avant d'atteindre un mainteneur, dans le cadre du programme Patch the Planet lancé en juin 2026 avec HackerOne.
Deux limites méritent d'être posées noir sur blanc. D'abord, une élévation de privilèges suppose un accès initial : il faut déjà disposer d'un compte utilisateur non privilégié sur la machine. Ce n'est pas une porte d'entrée, c'est un escalier une fois à l'intérieur. Ensuite, ni la distribution testée ni les versions exactes du noyau n'ont été communiquées, ce qui empêche pour l'instant toute évaluation précise de votre propre exposition.
Linus Torvalds avait prévenu, six mois plus tôt
Le vrai problème n'est plus de trouver les failles Linux, c'est de les trier. Le 17 mai 2026, dans sa note hebdomadaire accompagnant la release candidate rc4 de Linux 7.1, Linus Torvalds écrivait que « the continued flood of AI reports has basically made the security list almost entirely unmanageable », soit : le flot continu de rapports générés par IA a rendu la liste de sécurité du noyau presque entièrement ingérable.
Sa critique ne portait pas sur l'outil mais sur la duplication. Plusieurs chercheurs trouvent les mêmes bugs avec les mêmes outils, et les mainteneurs passent leur temps à réorienter des messages ou à répondre que le problème a été corrigé le mois précédent. Torvalds ajoutait d'ailleurs un argument de bon sens : un bug trouvé par IA n'est par définition pas secret, puisque quelqu'un d'autre le trouvera aussi, et le traiter sur une liste privée est une perte de temps.
La courbe des CVE du noyau en dit long
Le volume de failles Linux publiées suit exactement la même pente. Les chiffres présentés par Greg Kroah-Hartman, mainteneur des noyaux stables, avant Kernel Recipes 2026 sont sans ambiguïté : environ 500 CVE corrigées par version pendant la série 6.x, plus de 1 000 avec Linux 7.0, plus de 1 500 avec Linux 7.2, et une projection proche de 2 000 pour les versions suivantes. Côté réseau, Jakub Kicinski estime qu'entre un tiers et la moitié des 648 patchs traités pendant le cycle Linux 7.3 étaient des correctifs de faible priorité ou du nettoyage directement issus d'outils d'IA.
La réaction des projets open source a été immédiate et instructive. Greg Kroah-Hartman a interdit les patchs générés par LLM dans le sous-système staging, sauf correctifs de sécurité légitimes. GitHub exige désormais une preuve de concept fonctionnelle et un impact démontré pour tout signalement. Le projet curl a supprimé ses primes en janvier 2026, avant que son mainteneur Daniel Stenberg ne constate en avril que la qualité des rapports était repartie à la hausse, au-dessus du niveau de 2024. Le même mouvement traverse les débats sur le registre des 19 incidents de désalignement publié par OpenAI : la question n'est pas la puissance de l'outil, mais la gouvernance de ce qu'il produit.
Ce que ça change concrètement pour votre site
Les failles Linux du noyau ne sont pas votre affaire quotidienne, c'est celle de votre hébergeur. Le mouvement de fond, lui, touche déjà votre écosystème : d'après le rapport « State of WordPress Security in 2026 » de Patchstack, publié le 25 février 2026, 11 334 nouvelles vulnérabilités WordPress ont été recensées en 2025, contre 7 966 en 2024, soit une hausse de 42 %.
La répartition est sans appel : 91 % des failles viennent des extensions, 9 % des thèmes, et seulement 6 du cœur de WordPress, toutes jugées à faible risque. Votre risque n'est donc pas dans le CMS, il est dans la quinzaine de plugins que vous avez installés et oubliés.
Le chiffre qui doit vraiment retenir votre attention est le délai : Patchstack mesure une médiane de 5 heures entre la divulgation publique d'une faille très ciblée et les premières tentatives d'exploitation, et estime qu'environ la moitié des failles à fort impact sont exploitées dans les 24 heures. Le même rapport avance que les pare-feux d'hébergeurs ne bloquent que 12 % des vulnérabilités activement exploitées, un chiffre issu d'un test maison de Patchstack, éditeur d'une solution concurrente, et non d'une évaluation indépendante.
Chez Digital-m, nous auditons régulièrement des sites de PME dont la dernière mise à jour d'extension remonte à plus de six mois, parfois davantage. Dans ce contexte, une fenêtre de cinq heures n'a plus aucun sens : le site est vulnérable en permanence. C'est la raison pour laquelle nos contrats de maintenance reposent sur une surveillance continue plutôt que sur une intervention trimestrielle. Si vous voulez savoir où vous en êtes, notre équipe peut faire le point sur votre niveau d'exposition.
Attaquants ou défenseurs : qui profite le plus de cette asymétrie ?
Les deux camps avancent, mais pas à la même vitesse ni avec les mêmes moyens. Les failles Linux ne sont que la partie visible d'un mouvement plus large. Du côté de la défense, le mouvement est net et structuré : Google réserve son modèle Gemini 4 Carbon aux cyberdéfenseurs via son programme Fairwind, comme nous l'avons détaillé dans notre tri des annonces IA d'octobre 2026. Le 3 novembre 2026, le projet Xen a publié l'avis XSA-523 et crédité Claude pour la découverte de deux failles critiques (CVE-2026-102703 et CVE-2026-102704) permettant à une machine virtuelle invitée de lire et écrire la mémoire des autres. OpenAI, de son côté, a rendu GPT-5.6 Cyber disponible sur Amazon Bedrock dans AWS GovCloud pour des clients gouvernementaux approuvés.
Du côté de l'attaque, le signal est tout aussi clair. L'agence indienne de lutte contre la cybercriminalité a averti les établissements financiers le 4 novembre 2026 que des agents d'IA sont utilisés pour compromettre des systèmes « à vitesse machine ». Check Point a par ailleurs documenté un cas de publicité malveillante glissée dans un paquet de contournement de garde-fous, qui injectait une promotion persistante dans le fichier de configuration global d'un assistant de code. Ces usages prolongent les tendances que nous décrivions dans notre état des lieux des cyberattaques assistées par IA.
Ce que l'IA ne fait toujours pas
Aucune des 948 failles Linux n'a été corrigée sans intervention humaine. La relecture, la validation et l'intégration restent manuelles, et c'est là que se situe le goulot d'étranglement. L'asymétrie profite mécaniquement à l'attaquant : il lui suffit qu'un seul exploit fonctionne, quand le défenseur doit tous les refermer. Mais l'attaquant doit aussi, lui, trier et tester, et il n'échappe pas au coût de 1 136 euros par faille.
Cinq réflexes à mettre en place cette semaine
Vous ne corrigerez pas vous-même des failles Linux dans le noyau. En revanche, vous contrôlez entièrement les cinq points suivants, et aucun ne demande un budget de cybersécurité. Ils demandent une routine.
- Réduisez votre surface : désinstallez, ne désactivez pas, les extensions et thèmes que vous n'utilisez plus. Une extension désactivée reste du code présent sur le serveur.
- Automatisez les mises à jour mineures : avec une médiane de 5 heures avant exploitation, une validation manuelle le lundi matin arrive toujours trop tard.
- Vérifiez votre version de PHP et de noyau : demandez à votre hébergeur quelle version il fait tourner et quelle est sa politique de correctifs. Une réponse vague est une réponse.
- Surveillez vos journaux d'accès : les tentatives précèdent souvent l'intrusion. Notre guide pour lire vos logs serveur s'applique aussi aux robots malveillants.
- Testez votre restauration : une sauvegarde jamais restaurée n'est pas une sauvegarde. Faites l'exercice une fois, sur un environnement de test.
Pour les équipes qui veulent monter en compétence plutôt que déléguer, nos formations certifiées Qualiopi abordent ces sujets du point de vue de ceux qui gèrent le site au quotidien, pas de celui d'un département sécurité.
Ce qu'il faut retenir
OpenAI a validé 948 failles Linux exploitables pour environ 1,08 million d'euros, soit 1 136 euros par faille, à partir de 2,8 millions de lignes de code analysées. Le rendement a été multiplié par 5,7 en trois mois. Mais ces 948 exploits ne sont pas 948 correctifs : la relecture humaine reste indispensable, et Linus Torvalds alertait dès mai 2026 sur l'engorgement des mainteneurs. Pendant ce temps, les vulnérabilités WordPress ont progressé de 42 % en un an, à 11 334, dont 91 % dans les extensions, avec une médiane de 5 heures avant les premières tentatives d'exploitation.
La conclusion pratique est courte : le temps de réaction est devenu le seul avantage défendable. Si vous ignorez quand vos extensions ont été mises à jour pour la dernière fois, ou quelle version de PHP tourne sur votre hébergement, c'est le moment de le vérifier. Digital-m réalise des audits techniques et propose des contrats de maintenance adaptés aux PME, artisans et commerçants, partout en France. Demandez votre audit et repartez avec un état des lieux chiffré plutôt qu'avec une intuition.
Et vous, savez-vous quand vos extensions ont été mises à jour pour la dernière fois ? Dites-le nous en commentaire !Sources et références
- OpenAI - A thousand fewer paths to root (4 novembre 2026)
- GBHackers - OpenAI's New Cyber AI Model Finds 948 Linux Privilege Escalation Vulnerabilities (5 novembre 2026)
- RuntimeWire - OpenAI says its agents exploited and patched 948 Linux kernel flaws for 1,2 M$ (4 novembre 2026)
- Startup Fortune - OpenAI's AI pipeline turned 2 308 Linux kernel bugs into 948 root exploits (5 novembre 2026)
- The Register - Linus Torvalds says AI-powered bug hunters have made Linux security mailing list almost entirely unmanageable (18 mai 2026)
- Help Net Security - AI is drowning software maintainers in junk security reports (18 mai 2026)
- Sourcetrail - Linux Kernel CVE Flood: AI Tooling Drives Record Vulnerability Counts (2 septembre 2026)
- Patchstack - State of WordPress Security in 2026 (25 février 2026)
- The Hacker News - Xen Hypervisor Flaws Let One Malicious VM Read and Write Other VMs Memory (3 novembre 2026)
- Reuters - India cybercrime agency warns financial firms of AI attacks (4 novembre 2026)
- Check Point Research - Free the Model, Sell the Gateway: Prompt Adware Hidden in Jailbreak Bundles (novembre 2026)
Questions fréquentes sur les failles Linux trouvées par l'IA
Mon serveur est-il vulnérable à ces 948 failles Linux ?
Impossible de le dire en l'état : OpenAI n'a communiqué ni la distribution testée, ni les versions exactes du noyau concernées. Ce que l'on sait, c'est que ces failles Linux sont des élévations de privilèges, qui supposent qu'un attaquant dispose déjà d'un accès utilisateur sur la machine. La bonne question à poser à votre hébergeur est donc celle de sa politique de correctifs du noyau, pas celle de ces 948 failles en particulier.
Qu'est-ce qu'une élévation de privilèges, concrètement ?
C'est une faille qui permet à un utilisateur disposant de droits limités d'obtenir les droits d'administrateur complet, appelés « root » sous Linux. Elle ne sert pas à entrer dans le système, mais à prendre son contrôle total une fois à l'intérieur. Sur un hébergement mutualisé, c'est le type de faille qui permet théoriquement de passer d'un site à l'ensemble des sites de la machine.
Les correctifs proposés par l'IA sont-ils fiables ?
Ce sont des correctifs candidats, pas des correctifs intégrés. Chaque proposition passe par une validation de Trail of Bits avant d'être soumise à un mainteneur du noyau, qui décide seul de l'accepter. Greg Kroah-Hartman a d'ailleurs interdit les patchs générés par LLM dans le sous-système staging du noyau, sauf pour les correctifs de sécurité légitimes. La relecture humaine reste la règle.
Pourquoi cette annonce concerne-t-elle un site WordPress ?
Parce que la même mécanique d'industrialisation touche déjà l'écosystème WordPress. Patchstack a recensé 11 334 nouvelles vulnérabilités en 2025, soit 42 % de plus qu'en 2024, dont 91 % dans les extensions. Avec une médiane mesurée à 5 heures entre la divulgation d'une faille et les premières tentatives d'exploitation, le délai de mise à jour est devenu le facteur de risque numéro un, bien avant le choix du CMS.
Faut-il craindre que les attaquants utilisent le même procédé ?
C'est déjà le cas, au moins en partie. L'agence indienne de lutte contre la cybercriminalité a averti les établissements financiers le 4 novembre 2026 que des agents d'IA servent à compromettre des systèmes à vitesse machine. La parade n'est pas symétrique : elle consiste à réduire la surface exposée et à raccourcir le délai d'application des correctifs, deux leviers qui ne dépendent pas de la sophistication de l'attaquant.